UNAP APRUEBA DIRECTIVA PARA FORTALECER LA ADMINISTRACIÓN, SEGURIDAD Y USO DEL CORREO ELECTRÓNICO INSTITUCIONAL
Mediante Resolución Rectoral N.° 1420-2026-UNAP, se aprobó la Directiva N.° 001-2026-OTI-UNAP, que establece lineamientos para la gestión de cuentas, protección de la información, seguridad digital y uso responsable del correo electrónico institucional.
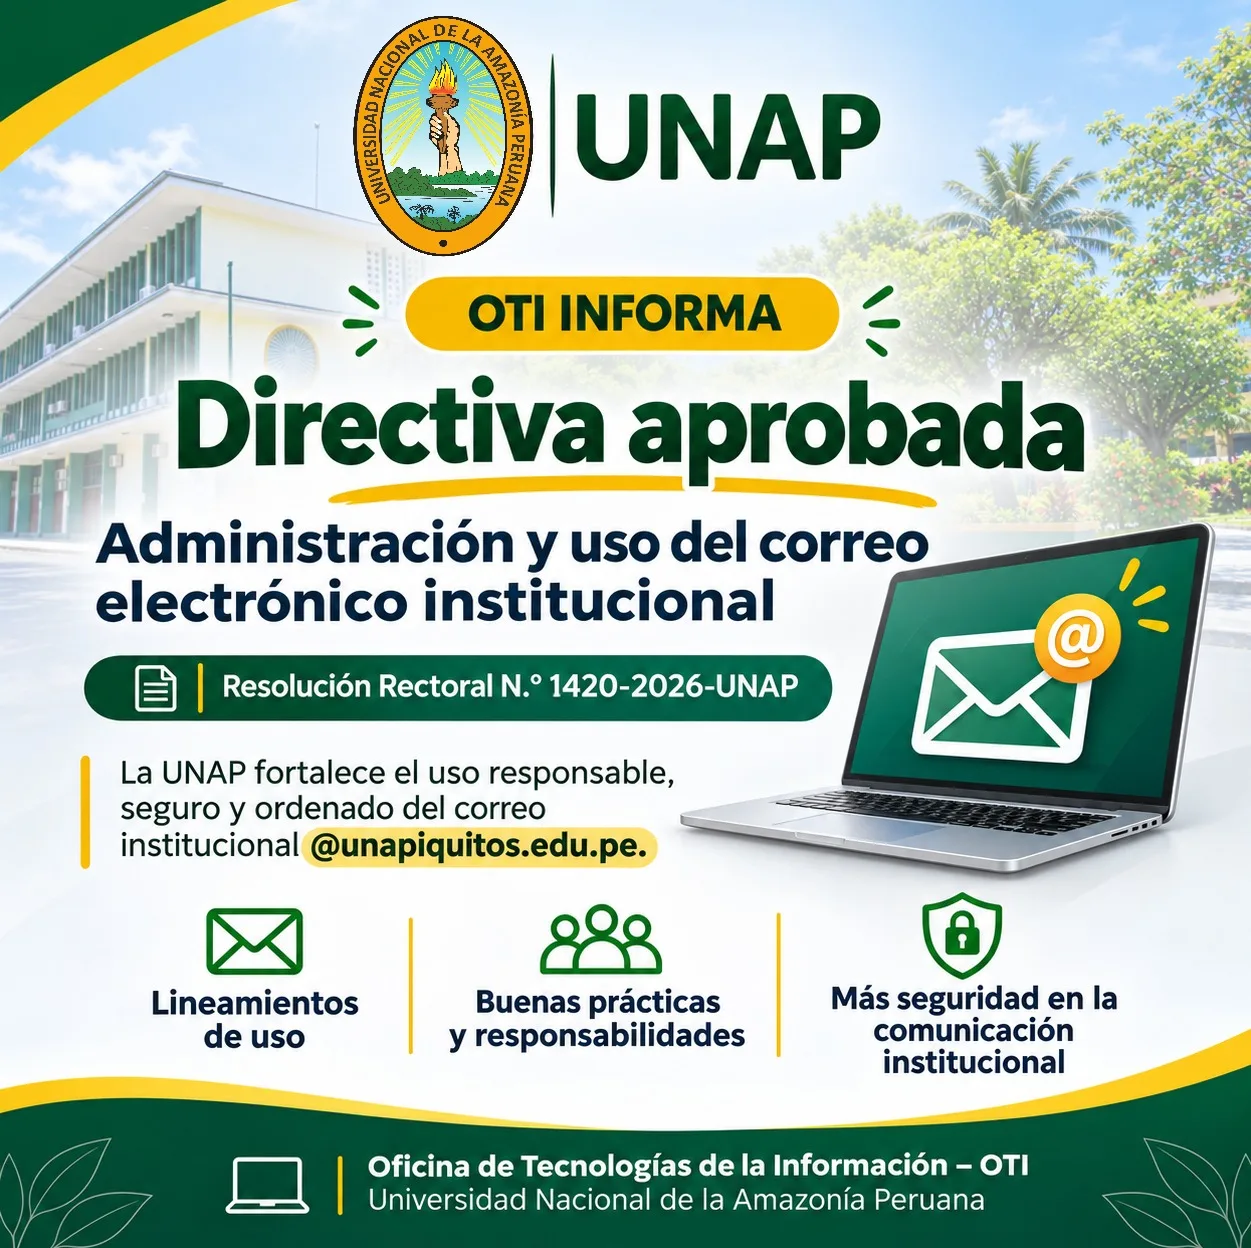
La Universidad Nacional de la Amazonía Peruana (UNAP), mediante Resolución Rectoral N.° 1420-2026-UNAP, de fecha 23 de octubre de 2026, aprobó la Directiva N.° 001-2026-OTI-UNAP, denominada «Administración y uso del correo electrónico en la Universidad Nacional de la Amazonía Peruana», instrumento normativo elaborado por la Oficina de Tecnologías de la Información (OTI), que establece los lineamientos institucionales para la gestión, operación, supervisión, seguridad, conservación y control del servicio de correo electrónico institucional.
Esta aprobación representa un avance en el fortalecimiento de la gestión tecnológica de la Universidad, al establecer un marco normativo que orienta el uso adecuado de las cuentas institucionales, protege la información universitaria y promueve una cultura de responsabilidad digital entre los integrantes de la comunidad universitaria.
Una normativa alineada con el Gobierno y la Transformación Digital
La directiva ha sido desarrollada en concordancia con las disposiciones de la Presidencia del Consejo de Ministros (PCM), particularmente con la Directiva N.° 001-2026-PCM/SGTD, que regula el servicio de correo electrónico institucional en las entidades públicas.
En ese contexto, la normativa institucional establece criterios para garantizar que el servicio de correo electrónico de la UNAP, bajo el dominio @unapiquitos.edu.pe, sea administrado y utilizado de manera eficiente, segura y responsable, considerando los principios de confidencialidad, integridad, disponibilidad, autenticidad y trazabilidad de las comunicaciones electrónicas.
Asimismo, busca fortalecer el uso del correo institucional como canal oficial de comunicación interna y externa, contribuyendo a la modernización de los procesos académicos y administrativos, así como a la reducción del uso de documentos impresos mediante el aprovechamiento de los medios digitales.
¿A quiénes comprende esta directiva?
Las disposiciones aprobadas son de cumplimiento obligatorio para los integrantes de la comunidad universitaria y las personas autorizadas que utilizan el servicio de correo electrónico institucional.
Su alcance comprende:
Autoridades, funcionarios y servidores públicos.
Personal docente y administrativo.
Estudiantes de pregrado y posgrado.
Egresados.
Locadores de servicios y personas bajo modalidades formativas.
Personal externo autorizado.
Facultades, escuelas profesionales, oficinas, unidades orgánicas, comisiones, proyectos y demás dependencias institucionales.
De esta manera, la directiva establece un marco común de responsabilidades y condiciones de uso para las cuentas de correo institucionales, tanto nominales como funcionales.
Gestión y administración de las cuentas institucionales
Uno de los aspectos importantes de esta normativa es la regulación del ciclo de vida de las cuentas de correo electrónico institucional.
La directiva establece disposiciones para los procesos de creación, asignación, modificación, renovación, suspensión y baja de cuentas, considerando el vínculo institucional de los usuarios y las necesidades de las diferentes dependencias universitarias.
Asimismo, diferencia dos modalidades de cuentas:
Cuentas nominales: asignadas de manera personal e intransferible a una persona natural que mantiene un vínculo institucional vigente con la Universidad.
Cuentas funcionales: destinadas a oficinas, unidades orgánicas, servicios institucionales y sistemas automatizados, las cuales deben contar con un titular institucional responsable y usuarios debidamente autorizados.
La administración de estos procesos corresponde a la Oficina de Tecnologías de la Información, que tiene entre sus responsabilidades gestionar los accesos, brindar soporte técnico, supervisar el servicio y mantener actualizado el registro de las cuentas institucionales.
Seguridad digital y protección de la información
La seguridad de la información constituye uno de los ejes centrales de la nueva directiva. En ese sentido, se establecen medidas orientadas a proteger las cuentas institucionales frente a accesos no autorizados, suplantación de identidad, fraude electrónico, mensajes maliciosos y otros riesgos de seguridad digital.
Entre las principales disposiciones se encuentran:
Contraseñas seguras: se establecen requisitos mínimos de ocho caracteres, combinando letras mayúsculas, minúsculas, números y símbolos.
Autenticación de múltiples factores (MFA): se establece su obligatoriedad para administradores, titulares y usuarios con acceso a información crítica, cuentas funcionales sensibles y accesos desde redes externas, con implementación progresiva para los demás usuarios.
Protección de credenciales: queda prohibido compartir contraseñas, códigos de segundo factor, tokens o mecanismos de autenticación.
Protección contra amenazas: se contemplan controles antispam, antimalware y mecanismos para detectar enlaces maliciosos, intentos de suplantación y actividades sospechosas.
Monitoreo y auditoría: se establecen mecanismos de registro y seguimiento de actividades para facilitar la detección y atención de incidentes de seguridad.
Respaldo y continuidad: se establecen disposiciones para la generación de copias de seguridad y la continuidad del servicio de correo electrónico institucional.
Estas medidas buscan fortalecer la confianza digital y reducir los riesgos asociados al manejo de información institucional a través de medios electrónicos.
El correo institucional como canal oficial de comunicación
La directiva reconoce el correo electrónico institucional como un canal oficial para las comunicaciones relacionadas con las funciones públicas, actividades académicas, administrativas y de gestión universitaria.
En consecuencia, las comunicaciones institucionales realizadas mediante este servicio tienen carácter oficial, mientras que aquellas efectuadas desde cuentas personales o externas no generan efectos institucionales, salvo autorización expresa y documentada de la autoridad competente.
También se establece la utilización de una firma estandarizada en los mensajes enviados a destinatarios externos, con la finalidad de facilitar la identificación del remitente y fortalecer la formalidad de las comunicaciones universitarias.
Es importante precisar que el correo institucional no sustituye a los sistemas de negocio, los sistemas de gestión documental ni a la Mesa de Partes Digital cuando corresponda utilizar dichos mecanismos.
Uso responsable y buenas prácticas digitales
La normativa establece condiciones de uso aceptable del correo electrónico institucional y contempla restricciones frente a prácticas que puedan comprometer la seguridad, reputación y funcionamiento del servicio.
Entre otros aspectos, se busca prevenir el envío de mensajes no solicitados, el uso indebido de listas de distribución, la difusión de información sin autorización, la suplantación de identidad y la utilización del servicio para actividades ajenas a los fines institucionales.
Asimismo, se establecen disposiciones para el control del almacenamiento, la gestión de cuentas inactivas y la conservación de la información oficial, procurando que los recursos tecnológicos se utilicen de acuerdo con las necesidades institucionales.
El incumplimiento de las disposiciones puede dar lugar a medidas correctivas, administrativas o disciplinarias, según el régimen normativo aplicable y las responsabilidades que correspondan.
Responsabilidades institucionales para garantizar el servicio
La directiva también delimita las responsabilidades de los diferentes actores involucrados en la administración y utilización del correo electrónico institucional.
En ese marco, la Oficina de Tecnologías de la Información (OTI), como administradora del servicio, tiene a su cargo la configuración, mantenimiento, soporte, operación y monitoreo de la plataforma, así como la gestión del ciclo de vida de las cuentas y la implementación de controles técnicos de seguridad.
Por su parte, los titulares y usuarios de las cuentas tienen la responsabilidad de utilizarlas exclusivamente para los fines autorizados, proteger sus credenciales, mantener buenas prácticas de seguridad y comunicar oportunamente cualquier incidente que pueda comprometer sus cuentas o la información institucional.
De igual manera, se establecen responsabilidades para las autoridades, dependencias universitarias y demás actores que intervienen en la gestión y supervisión del servicio.
Un paso importante para el fortalecimiento de la transformación digital de la UNAP
La aprobación de esta directiva constituye un avance en el proceso de fortalecimiento de la infraestructura y los servicios digitales de la Universidad Nacional de la Amazonía Peruana, al establecer reglas claras para administrar uno de los principales medios de comunicación utilizados en las actividades académicas y administrativas.
Su implementación permitirá consolidar buenas prácticas en el uso de las tecnologías de información, fortalecer la protección de los activos digitales institucionales, promover la conservación de la información oficial y contribuir a una comunicación universitaria más segura, ordenada y eficiente.
La Oficina de Tecnologías de la Información invita a las autoridades, docentes, estudiantes y personal administrativo a conocer y cumplir las disposiciones establecidas en la Directiva N.° 001-2026-OTI-UNAP, contribuyendo conjuntamente al fortalecimiento de la seguridad y responsabilidad digital en nuestra comunidad universitaria.
¡La transformación digital de la UNAP también se construye mediante el uso responsable y seguro de nuestros servicios tecnológicos!
ARCHIVOS ADJUNTOS
Documentos de la publicación
DirectivaCorreoElectronico
9,484 KBSi el documento no aparece en su navegador, ábralo en una pestaña nueva.
ResolucionDirectivaCorreo
1,642 KBSi el documento no aparece en su navegador, ábralo en una pestaña nueva.
PARTICIPACIÓN
Todavía no hay comentarios publicados. Puede iniciar la conversación.